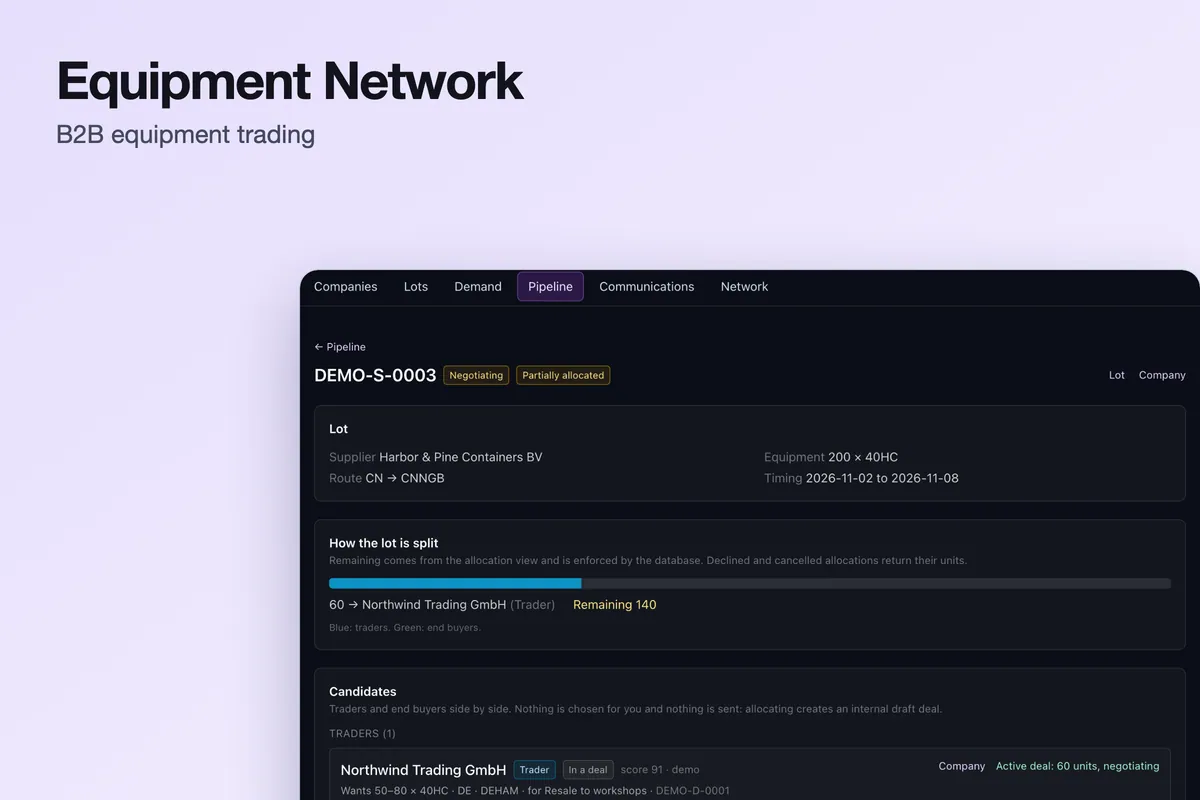
Eigenes Produkt – kein externes KundenprojektInterne Betriebsplattform / CRM
Control Center — CRM- und Betriebsplattform für mehrere Geschäftsbereiche
Eine modulare Betriebsplattform, die einer Person eine einzige Fokus-Warteschlange, Entscheidungen, Aufgaben, ein Portfolio und einen Lead-Eingang über mehrere Geschäftsbereiche hinweg bietet.
Mehrere Geschäftsbereiche, jeder mit eigenen Anfragen, Aufgaben und Entscheidungen, waren über getrennte Werkzeuge verteilt. Es gab keinen gemeinsamen Überblick darüber, was Aufmerksamkeit braucht, und keine durchgängige Aufzeichnung darüber, wer oder was etwas geändert hat.
Lösung
Was LATYNEX Digital gebaut hat
Eine Webplattform mit Modularchitektur: Jeder Geschäftsbereich bindet ein Modul an, das seine Anfragen in einen gemeinsamen Eingang einspeist, während der Kern Fokus, Entscheidungen, Aufgaben und Portfolio bereitstellt. Jede Änderung läuft über ein Operationsregister, das den Akteur erfasst, Freigaben unterstützt und Idempotenz garantiert.
Was es zeigt
Was dieses Projekt über unsere Möglichkeiten zeigt
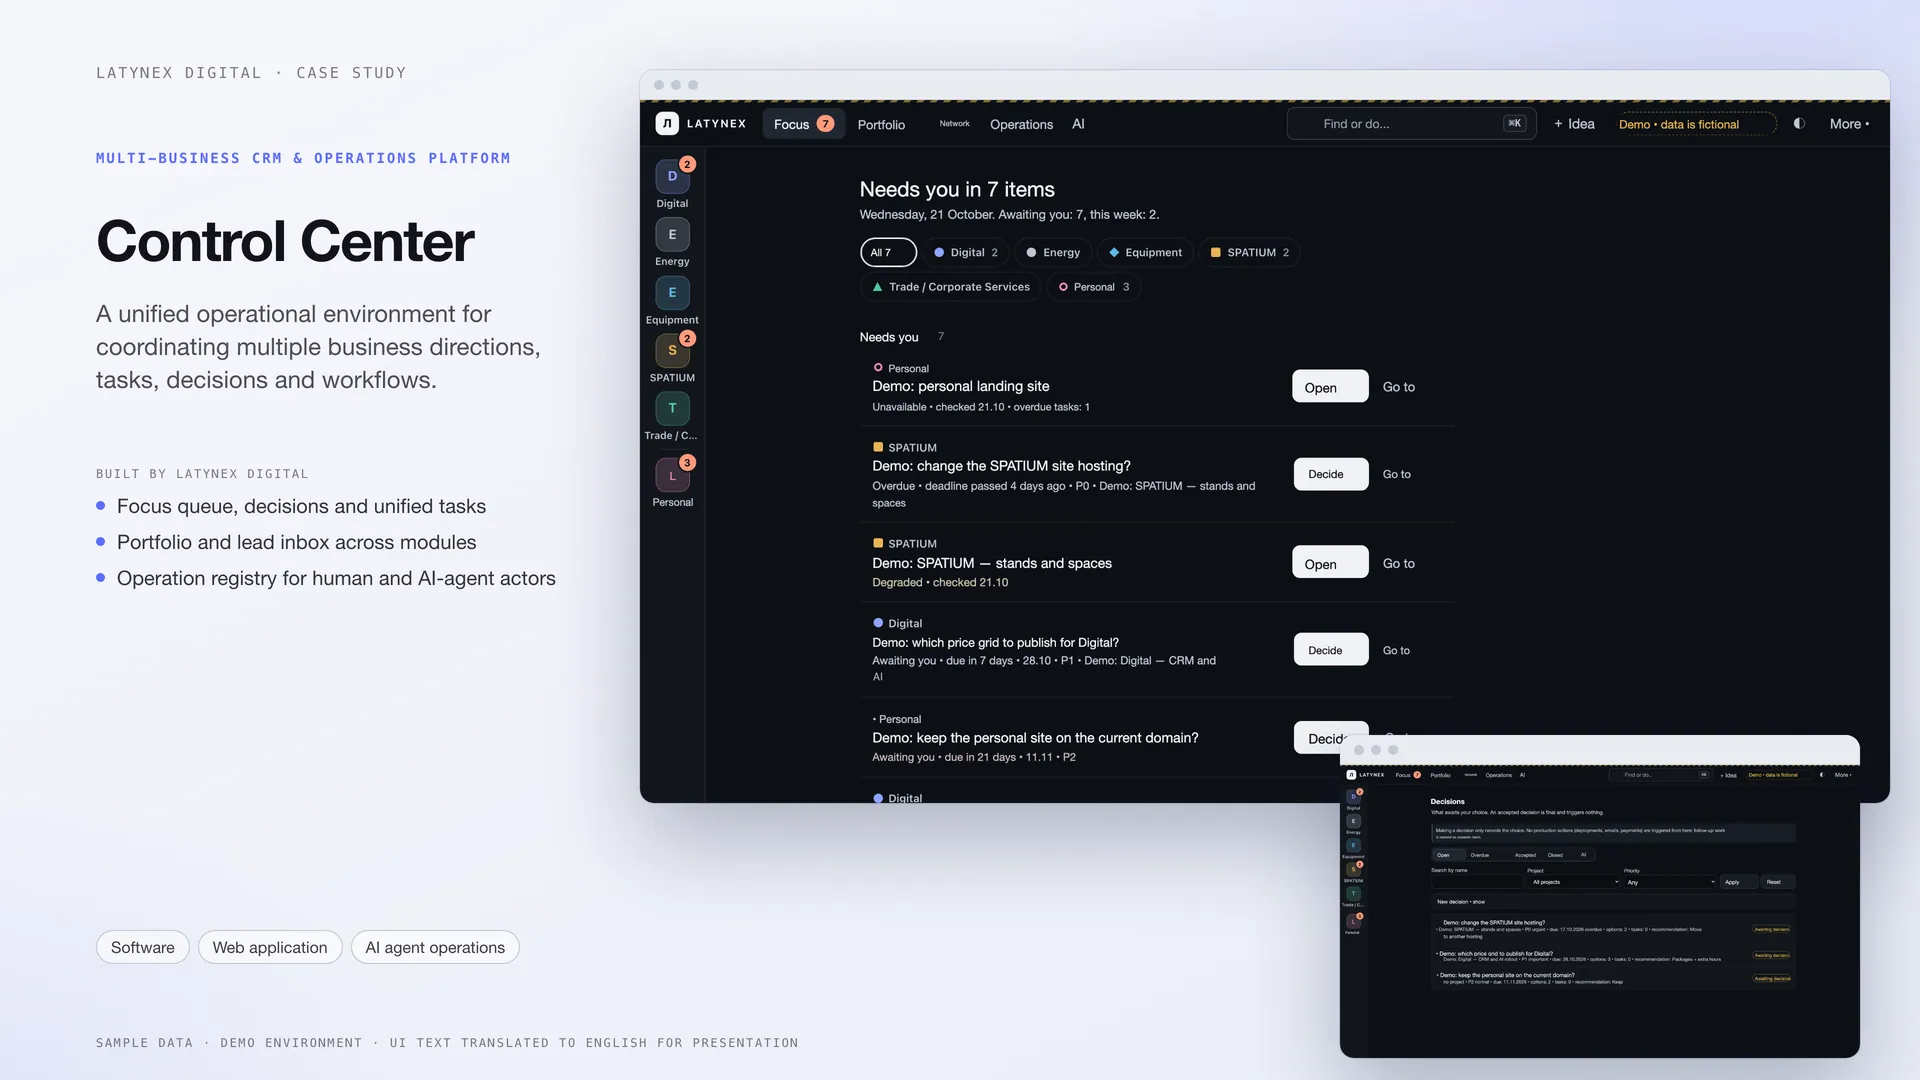
Ein internes System statt getrennter Werkzeuge: Fokus-Warteschlange, Entscheidungsworkflow, Aufgabenliste und ein Lead-Eingang, der aus anderen Geschäftsmodulen liest.
Kontrollen von Anfang an eingebaut: Änderungen laufen über ein Operationsregister mit Freigaben und einheitlichem Audit-Protokoll, und der Login verlangt ein Passwort plus einen verpflichtenden zweiten Faktor (TOTP).
Wie dieselbe Fähigkeit einem anderen Unternehmen dienen könnte
Ein Team, das mit mehreren Werkzeugen und Bereichen arbeitet, könnte ein internes System mit eigenen Rollen, Freigabeschritten und Änderungshistorie erhalten.
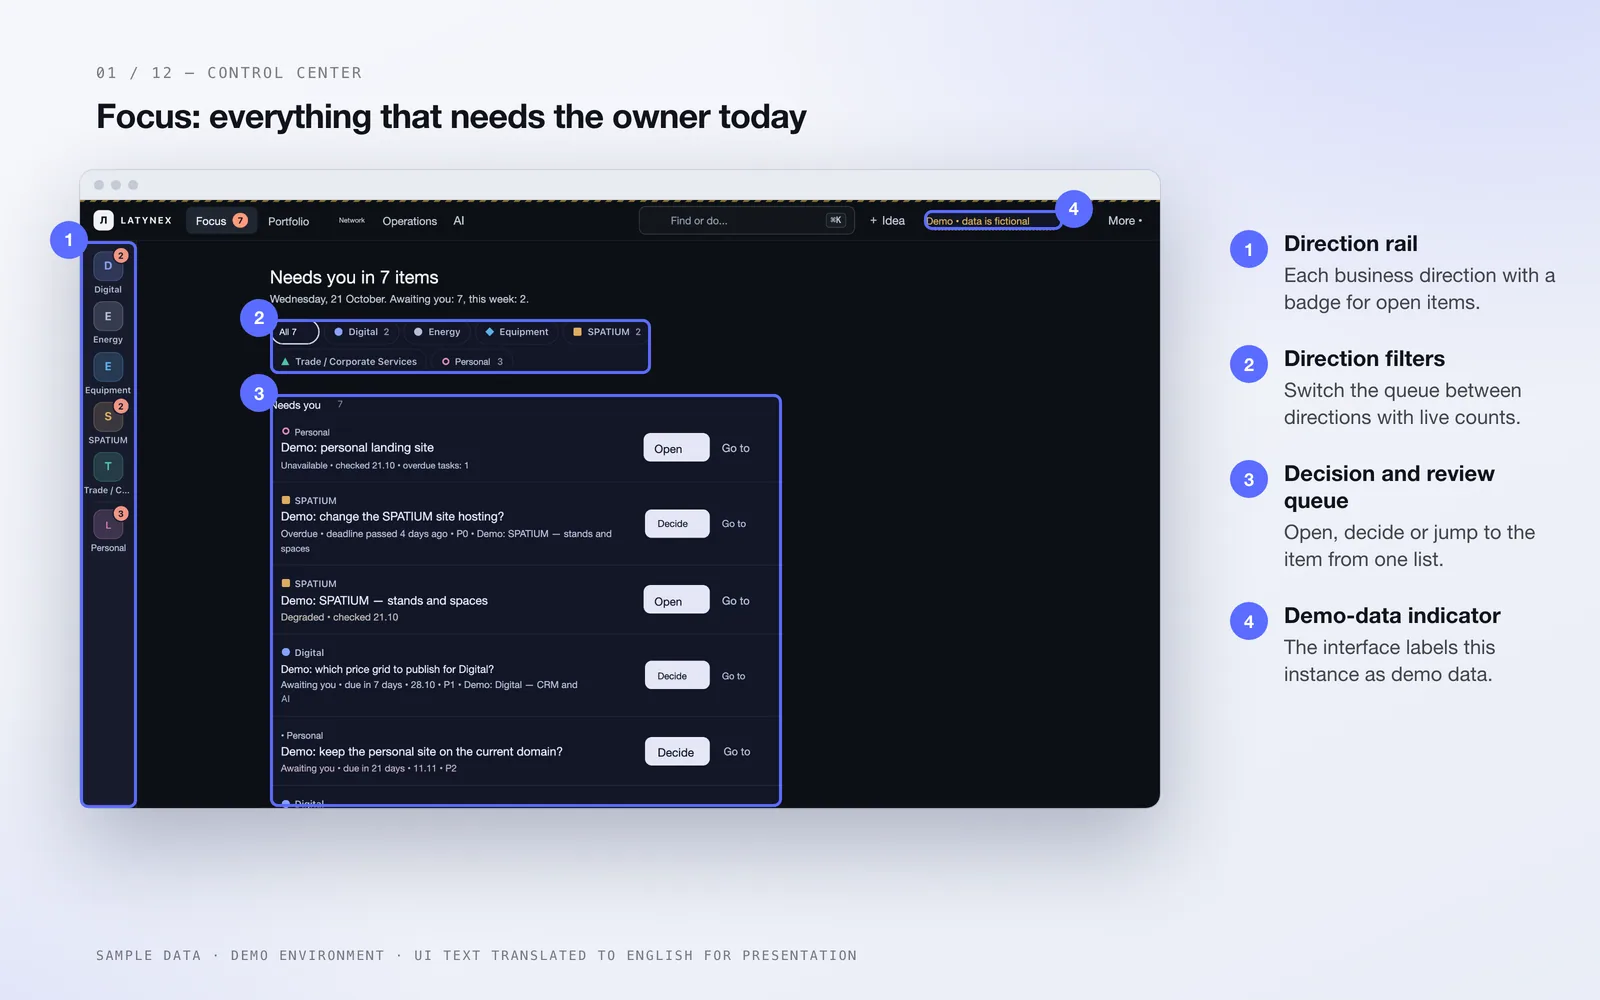
Fokus-Ansicht mit Bereichsleiste, Filtern und Aktions-Warteschlange
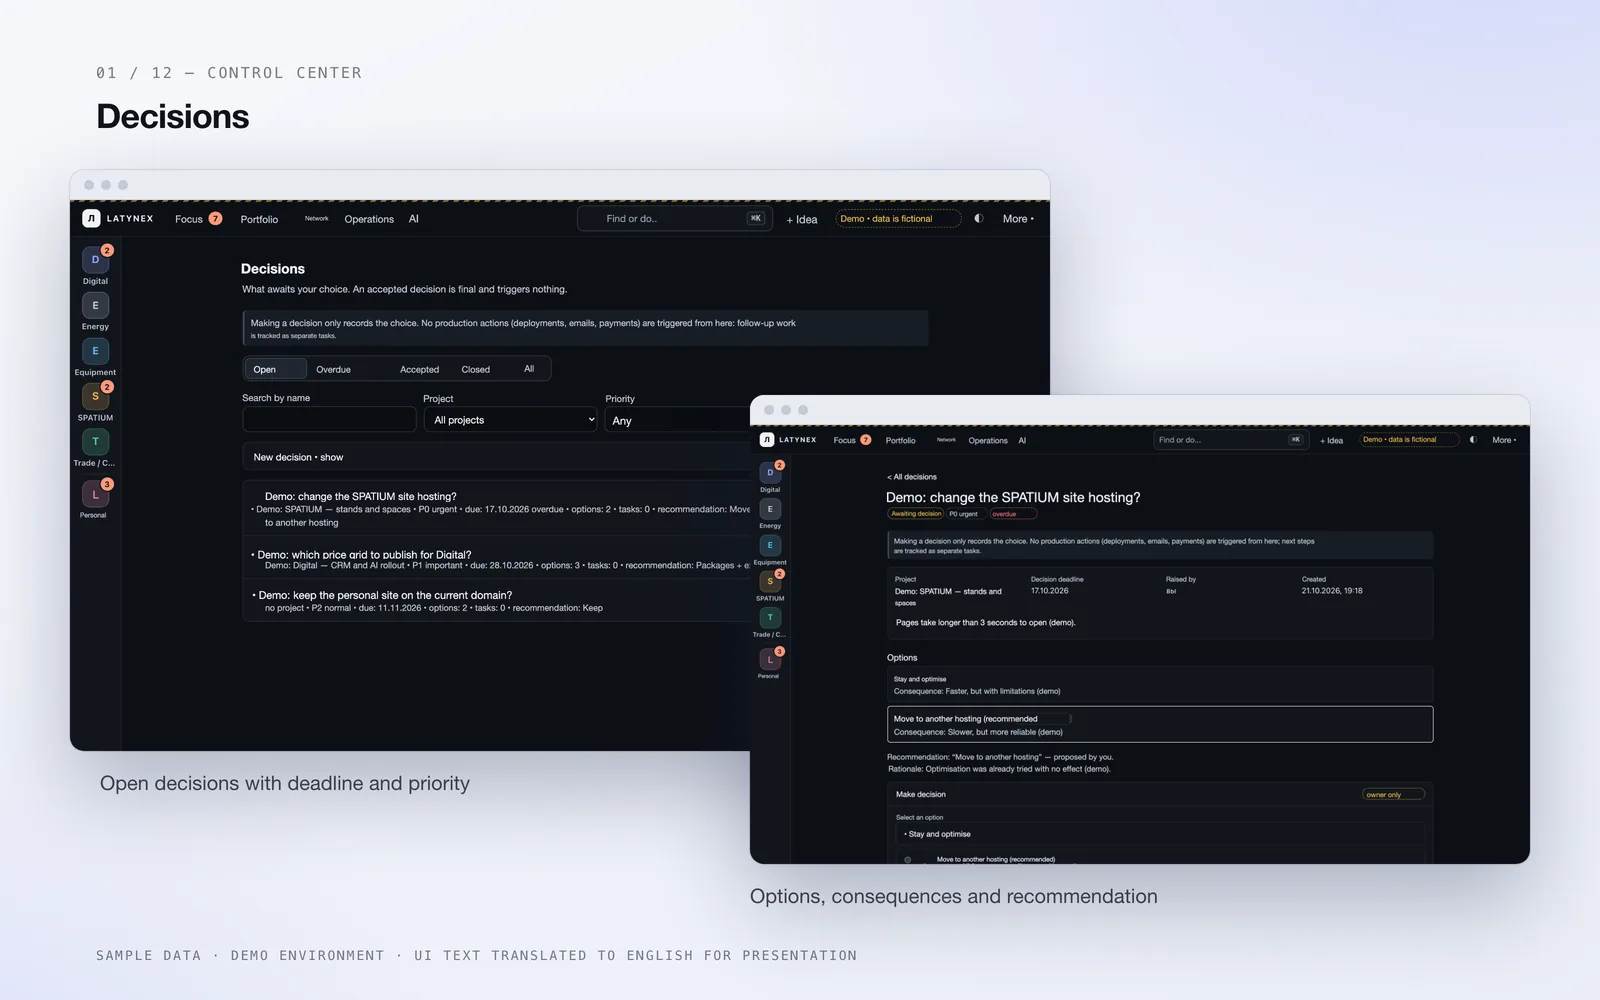
Entscheidungsworkflow: Optionen, Folgen, Empfehlung, Frist und Priorität
Einheitliche Aufgabenliste über alle Projekte
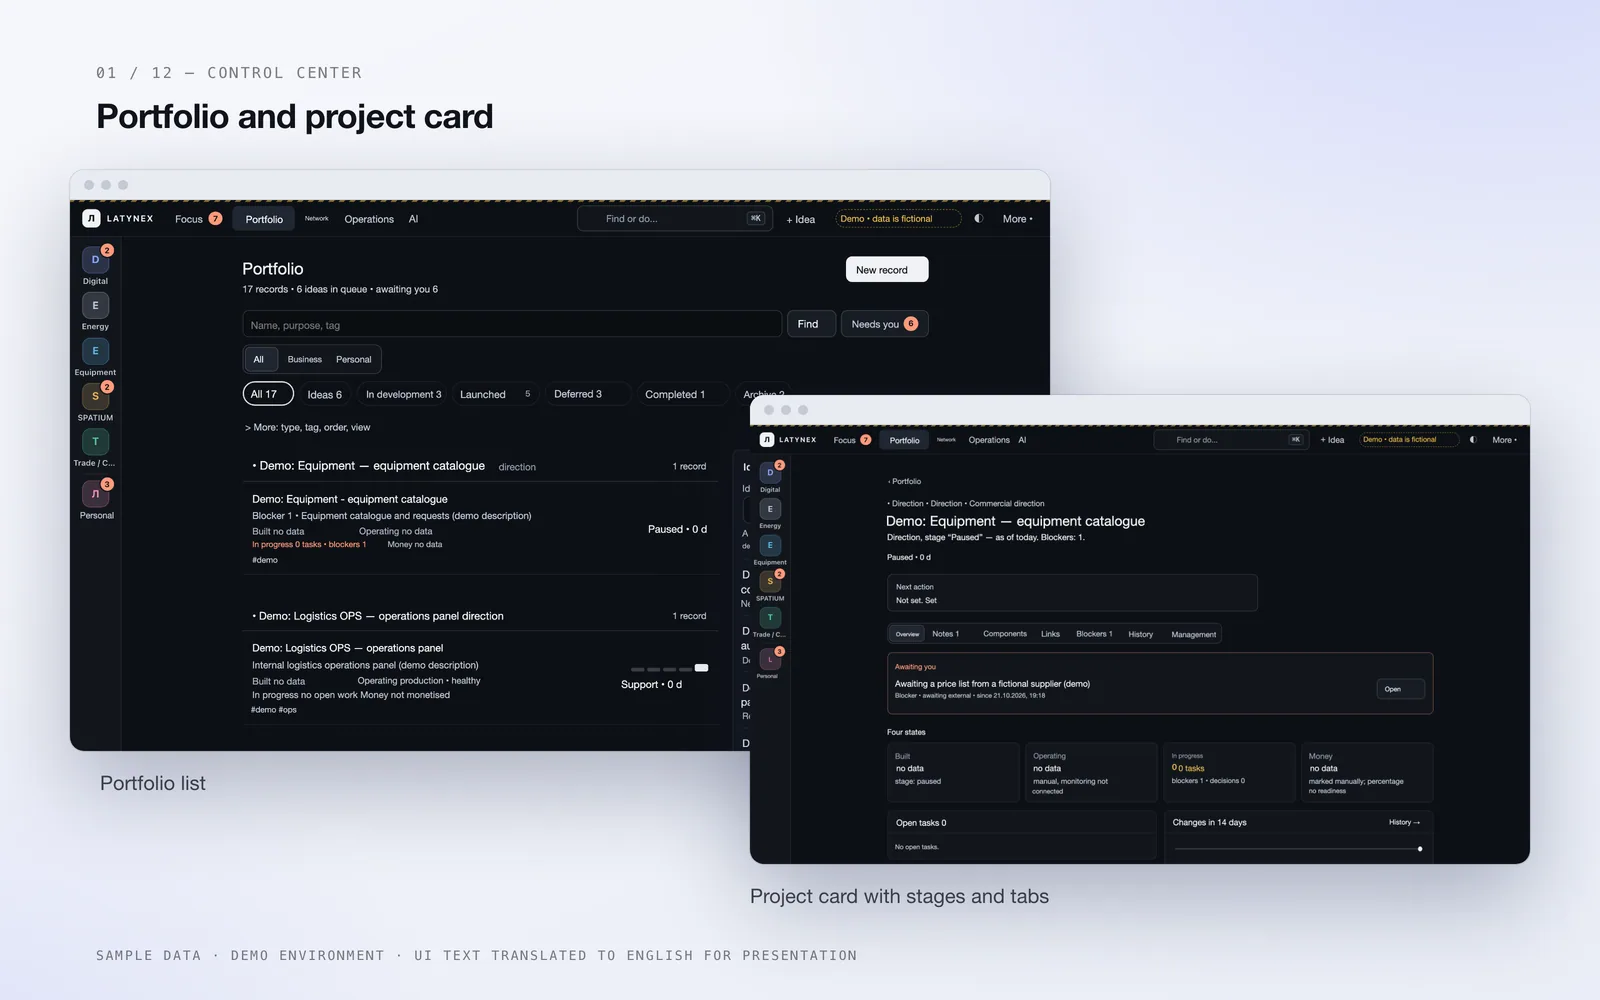
Portfolio aus Bereichen, Ideen und Projekten mit Phase, Blockern, Notizen und Verlauf
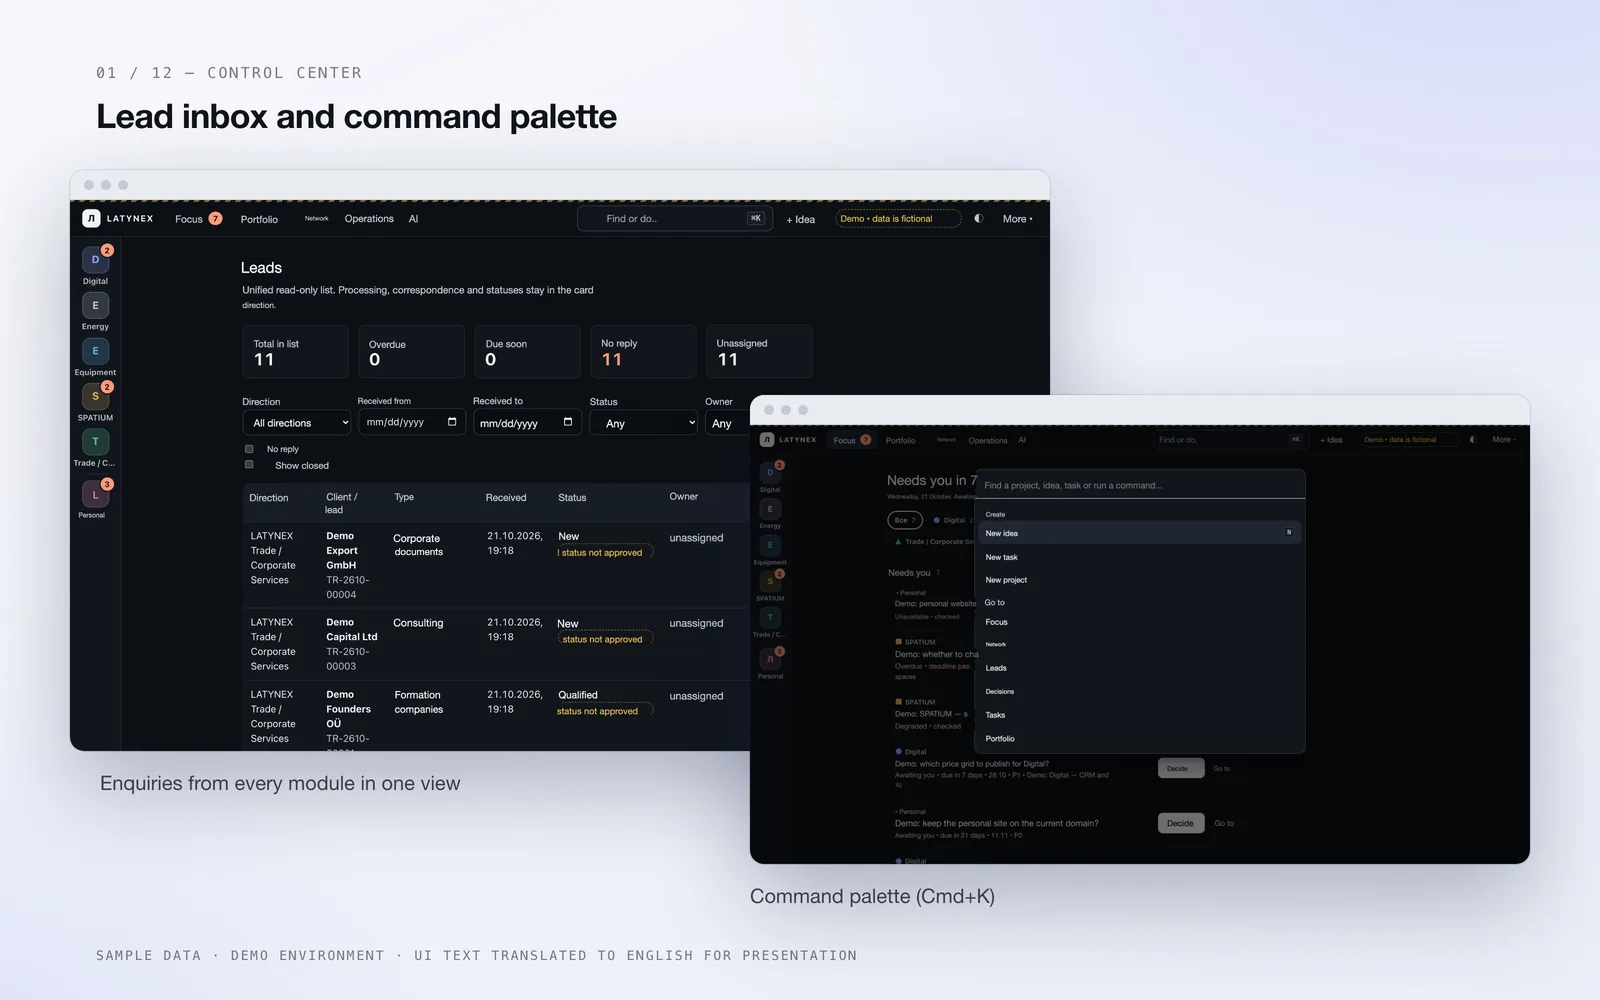
Schreibgeschützter Lead-Eingang, aus den Geschäftsmodulen gespeist, mit Dringlichkeit und Status der Erstantwort
Manuell erfasste Finanzangaben mit Quelle und Zeitraum
Eingang und Prüfung von Agentenberichten
Befehlspalette und responsives mobiles Layout
Fähigkeiten im Code
Mehrmodul-Architektur mit Lead-Projektion je Modul
Operationsregister mit menschlichen, agentischen und Service-Akteuren, Freigaben, Idempotenz und einheitlichem Audit
Passwort-Login plus verpflichtendes TOTP mit Wiederherstellungscodes
REST-API unter /api/v1 mit aus dem Register erzeugter OpenAPI
Gehashte, ablaufende Agenten-Zugangsdaten
Automatische Backups mit Wiederherstellungsprüfung
Produktvorstellung
Das Produkt, Bildschirm für Bildschirm
Fokus: alles, was heute die Inhaberin oder den Inhaber brauchtPortfolio und ProjektkarteEntscheidungen mit Frist und PrioritätLead-Eingang und Befehlspalette
Die Bildschirme stammen aus einer Demo-Umgebung mit synthetischen Daten. Der Oberflächentext wurde für die Präsentation ins Englische übersetzt; es handelt sich also um lokalisierte Kompositionen, nicht um unveränderte Screenshots.
So funktioniert es
Von der Eingabe zum Ergebnis
01
Module speisen einen Eingang
Jeder Geschäftsbereich bindet ein Modul an, das seine Anfragen in einen gemeinsamen, schreibgeschützten Lead-Eingang einspeist.
02
Der Kern zeigt, was Sie brauchen
Eine Fokus-Warteschlange, ein Entscheidungsworkflow und eine einheitliche Aufgabenliste zeigen, was heute Aufmerksamkeit braucht – gefiltert nach Bereich.
03
Jede Änderung läuft über ein Register
Änderungen durchlaufen ein Operationsregister, das festhält, ob ein Mensch, ein Agent oder ein Dienst gehandelt hat, Freigaben unterstützt und idempotent bleibt.
04
Die Audit-Spur bleibt lückenlos
Ein einheitliches, nur anfügbares Audit-Protokoll hält fest, wer oder was etwas geändert hat.
Technischer Ansatz
Wie es technisch aufgebaut ist
Ein TypeScript-Monorepo mit einer Next.js-Webanwendung und einem separaten Hintergrund-Worker, PostgreSQL 17 mit getrennten Schemas je Modul und einer aus einem einzigen Operationsregister erzeugten API-Schicht. Zu den Sicherheitsmerkmalen zählen ein verpflichtender zweiter Faktor, rollenbasierter Zugriff und ein nur anfügbares Audit-Protokoll. Unit- und End-to-End-Tests laufen gegen eine isolierte lokale Datenbank.
TypeScript
Next.js 16
React
PostgreSQL 17
Node.js worker
OpenAPI
TOTP authentication
Status und Grenzen
Was diese Seite behauptet – und was nicht
Eine private interne Anwendung: Es gibt keine öffentliche URL und keine öffentliche Demo.
Gezeigt mit synthetischen Demodaten; die Oberfläche trägt ein Demodaten-Kennzeichen.
Es werden keine Nutzungs-, Umsatz- oder Effizienzzahlen behauptet.
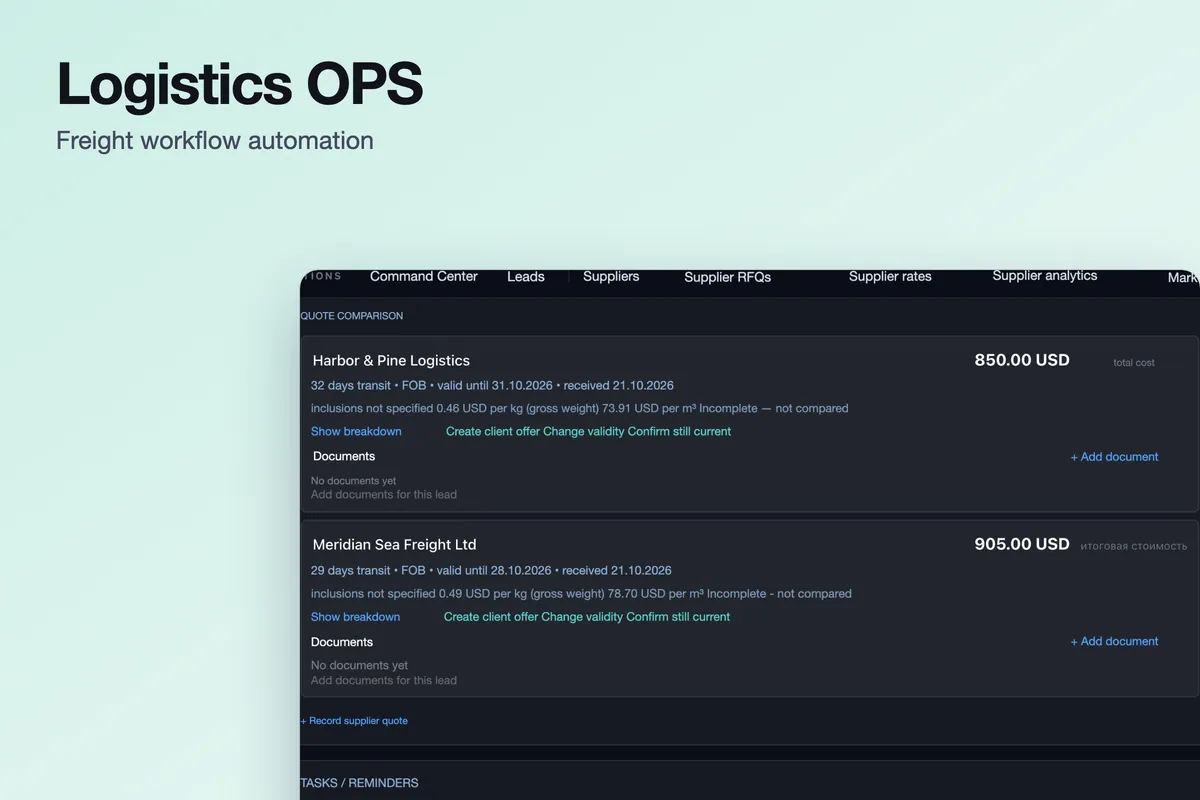
Ein auditierbares Betriebssystem für die Spedition: Leads, Frachtanfragen, Lieferantenangebote, Freigaben, Buchungen und Sendungsmeilensteine in einem Workflow.
Lead-Triage und Prüfung der Anfragereife
Vergleich von Lieferantenangeboten und Kundenangebote
Freigabeentwürfe und Sendungsmeilensteine
Eigenes Produkt – keine KundenarbeitFallstudie ansehen →
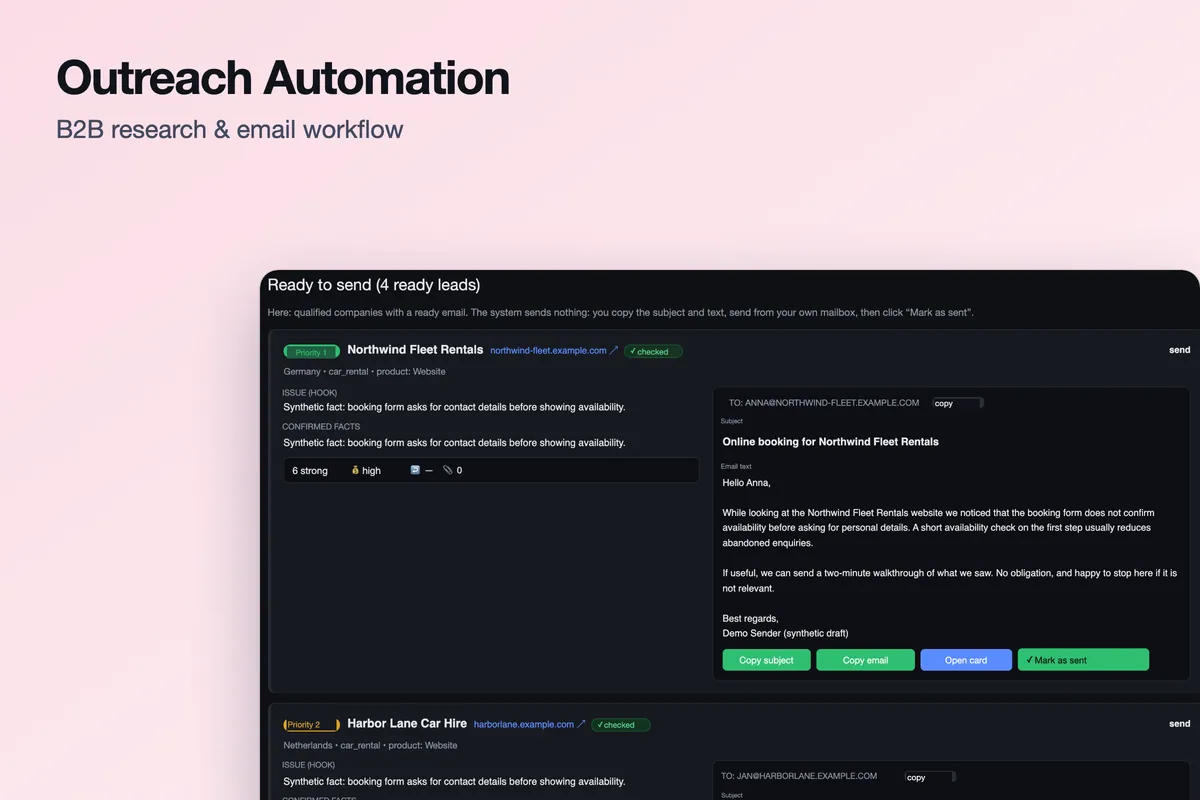
Eine individuelle Plattform, die manuelle B2B-Akquise in einen strukturierten, auditierbaren Workflow verwandelt: Recherche, Qualifizierung, für die menschliche Prüfung vorbereitete Ansprache-Entwürfe und klare Statusverfolgung.
Interessentenrecherche und Unternehmensqualifizierung
Strukturierte Pipeline mit Statusverfolgung
Für die menschliche Prüfung vorbereitete Ansprache
Eigenes Produkt – keine KundenarbeitFallstudie ansehen →