Eigenes Produkt – kein externes KundenprojektMandantenfähige SaaS für Kliniken mit Behandlungsprozessen
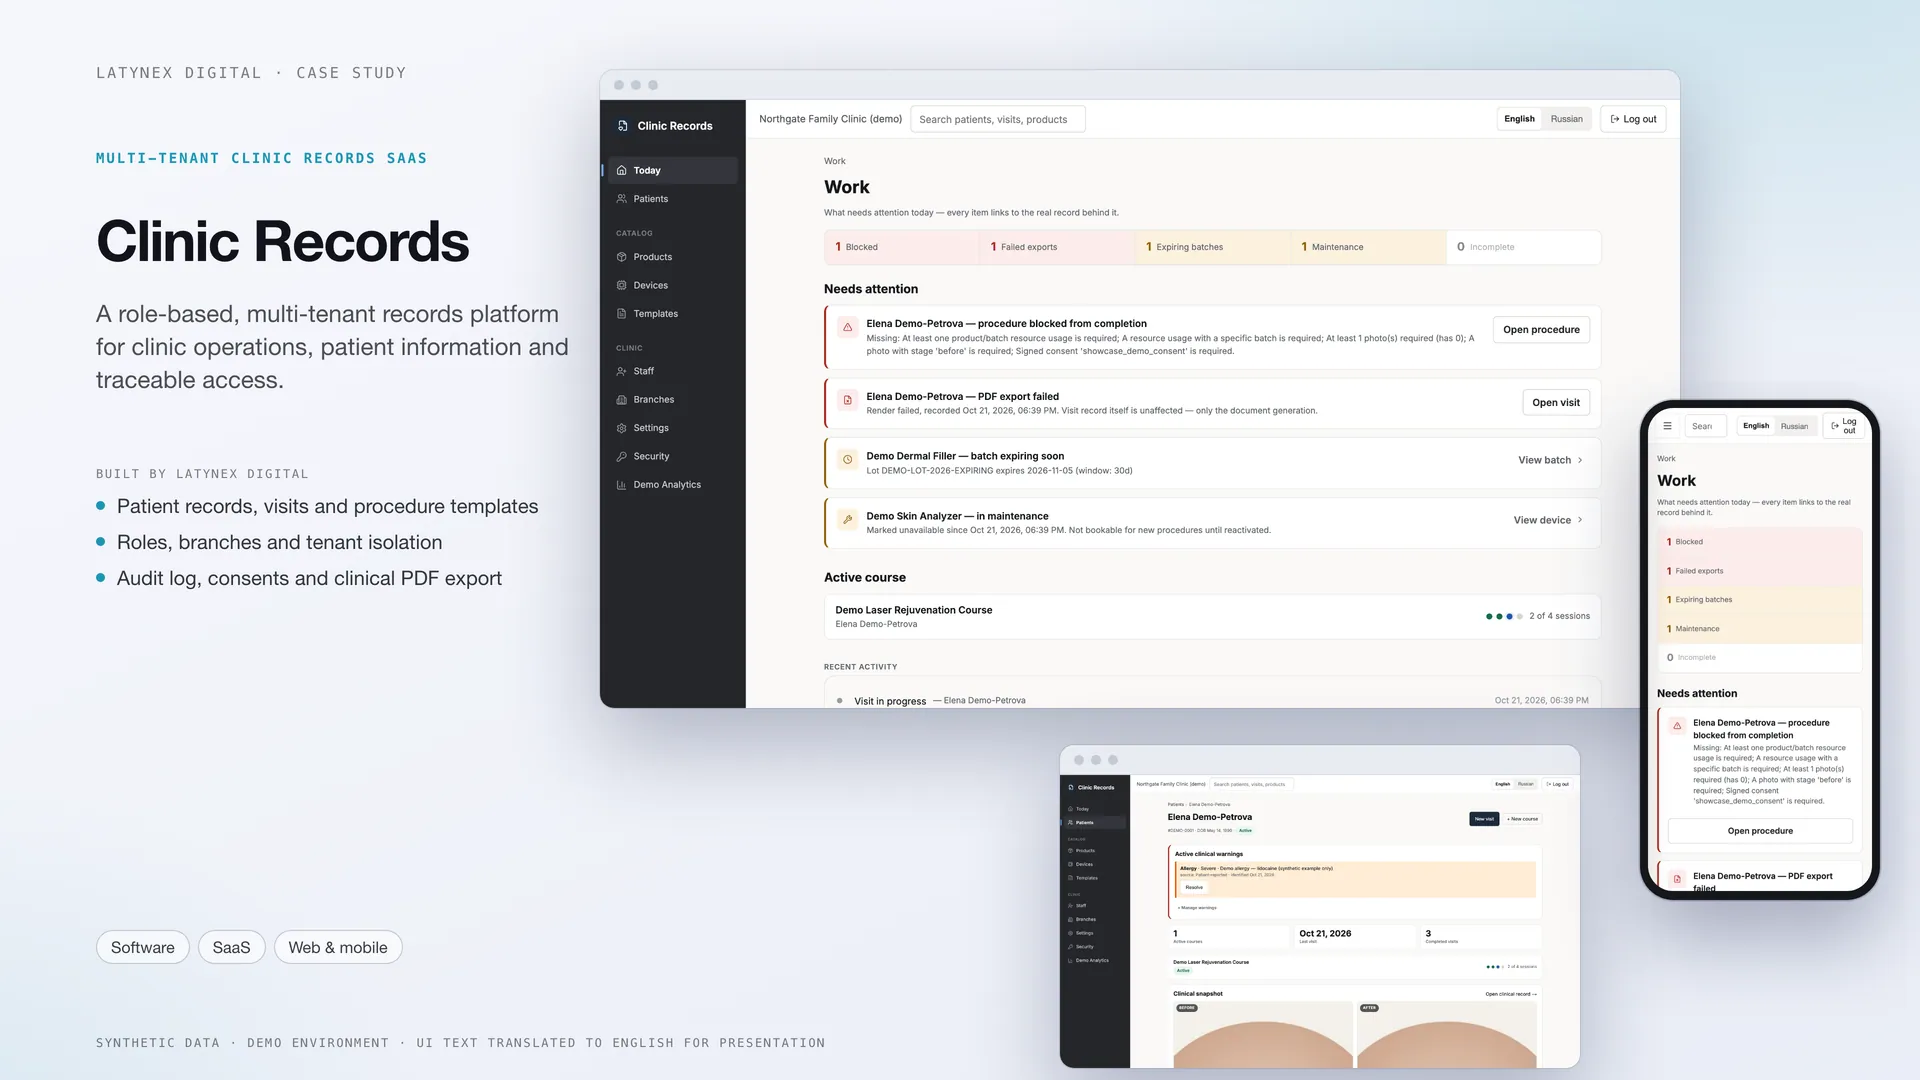
Clinic Records — mandantenfähige SaaS für Klinikdokumentation
Eine mandantenfähige Plattform, auf der Klinikpersonal Patienten, Besuche und Behandlungen dokumentiert – mit rollenbasiertem Zugriff, Mandantentrennung und Audit-Protokoll.
Eine Demonstrationsplattform mit synthetischen Daten: keine Compliance-Aussage und keine klinische Nutzung im Echtbetrieb.
Kliniken mit Behandlungsprozessen brauchen verlässliche Aufzeichnungen: wer was bei welchem Patienten mit welcher Produktcharge und welchem Gerät unter welcher Einwilligung getan hat und was seitdem korrigiert wurde. Papier und Standardwerkzeuge machen das schwer nachweisbar und leicht verlierbar.
Lösung
Was LATYNEX Digital gebaut hat
Eine mandantengetrennte Dokumentationsplattform, die jede Behandlung durch eine Abschluss-Checkliste führt, Produkte, Chargen und Geräte mit der Akte verknüpft und ein nur anfügbares Audit-Protokoll mit rollenbasiertem Zugriff führt.
Was es zeigt
Was dieses Projekt über unsere Möglichkeiten zeigt
Die Trennung der Daten jeder Klinik wird von der Datenbank selbst durchgesetzt (PostgreSQL Row-Level Security), mit Rollen und einem Audit-Protokoll.
Ein vollständiger Dokumentationsworkflow: versionierte Behandlungsvorlagen, Produktchargen und Geräte, Einwilligungen, klinischer PDF-Export, Einladungen für Personal und eine mobile App.
Wie dieselbe Fähigkeit einem anderen Unternehmen dienen könnte
Dasselbe Muster aus getrennten Kunden-Arbeitsbereichen, rollenbasiertem Zugriff und Audit-Spur könnte zu jeder B2B-SaaS oder jedem Kundenportal passen, in dem jeder Kunde nur seine eigenen Daten sehen darf.
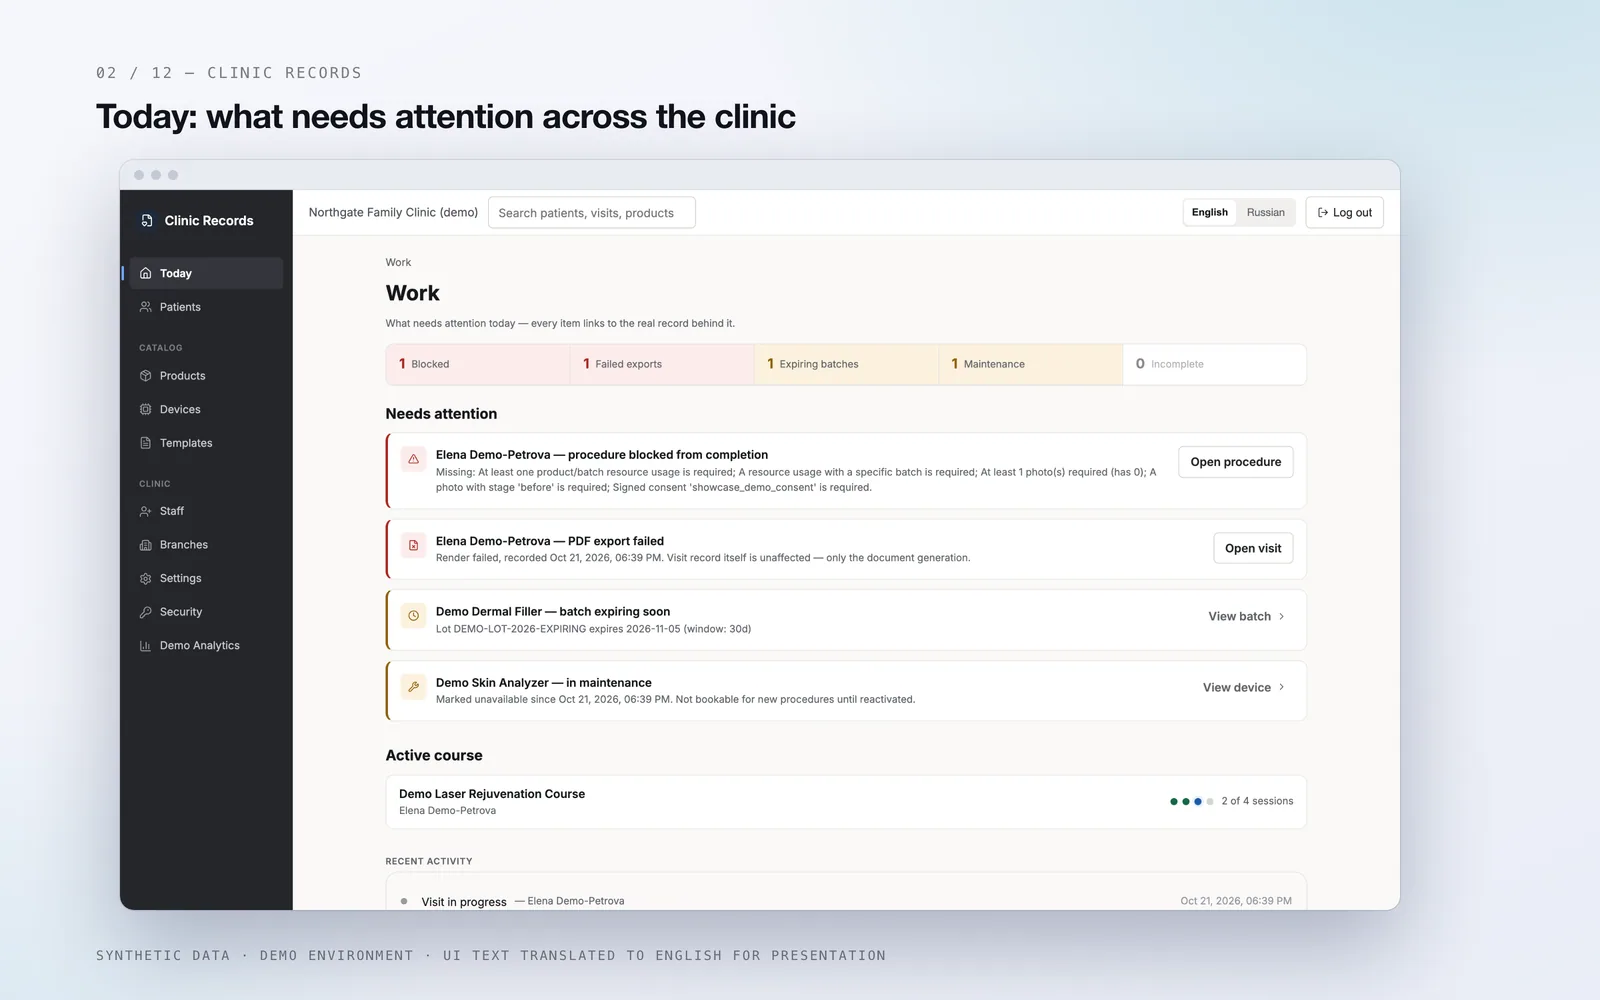
Heute-Ansicht für blockierte Behandlungen, fehlgeschlagene Exporte, ablaufende Chargen und Wartung
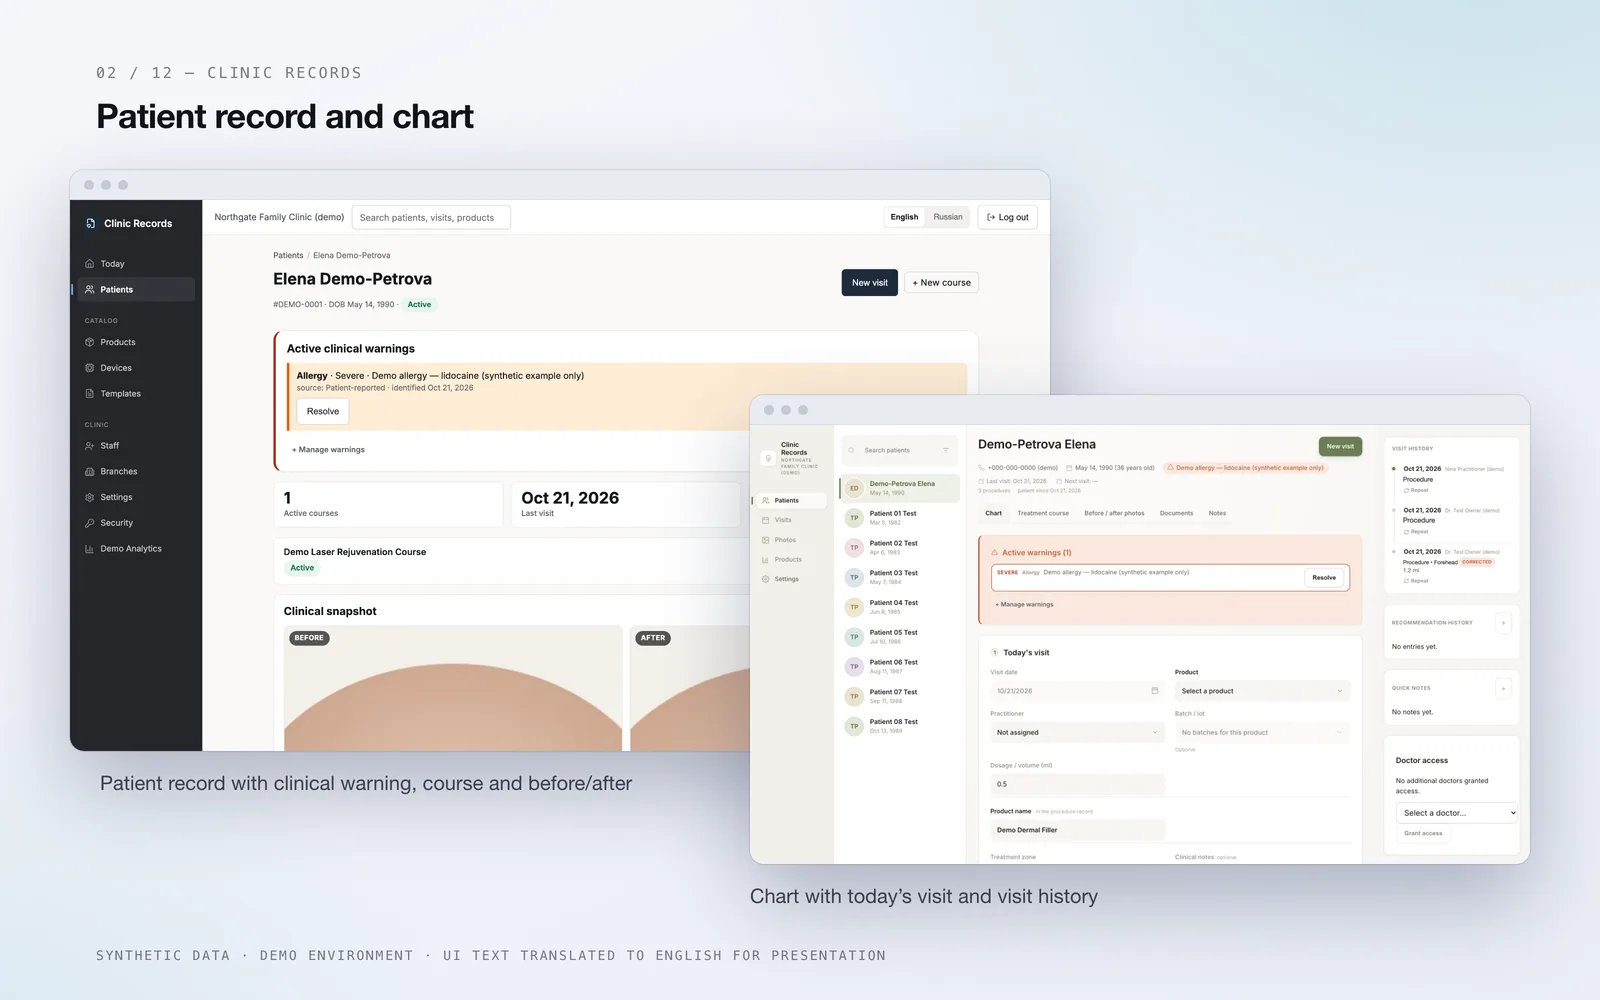
Patientenliste und Akte mit Warnhinweisen, Behandlungsverläufen und Vorher-Nachher-Fotos
Besuche und Behandlungen aus versionierten Vorlagen mit Abschluss-Checkliste und Änderungsverlauf
Produkt- und Chargenkatalog mit Ablaufwarnungen
Geräte mit Parameterschemata und Wartungsstatus
Einwilligungen, Behandlungsverläufe und klinischer PDF-Export
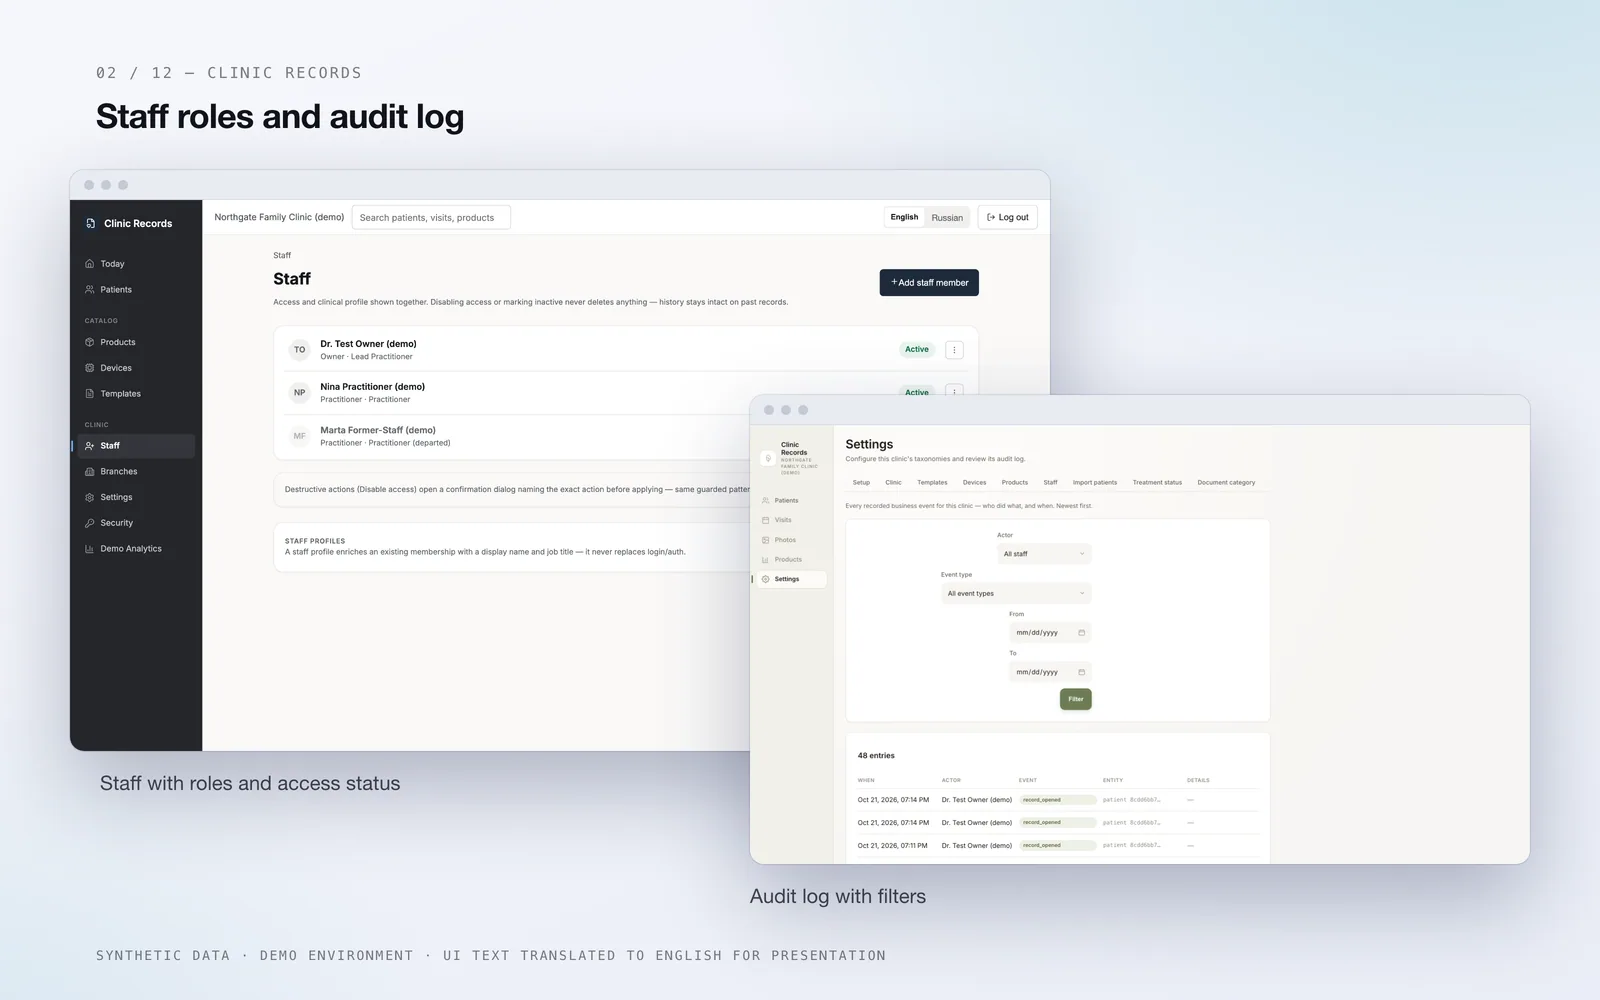
Personal, Rollen und Standorte, mit Einladungen und Zugriffskontrolle
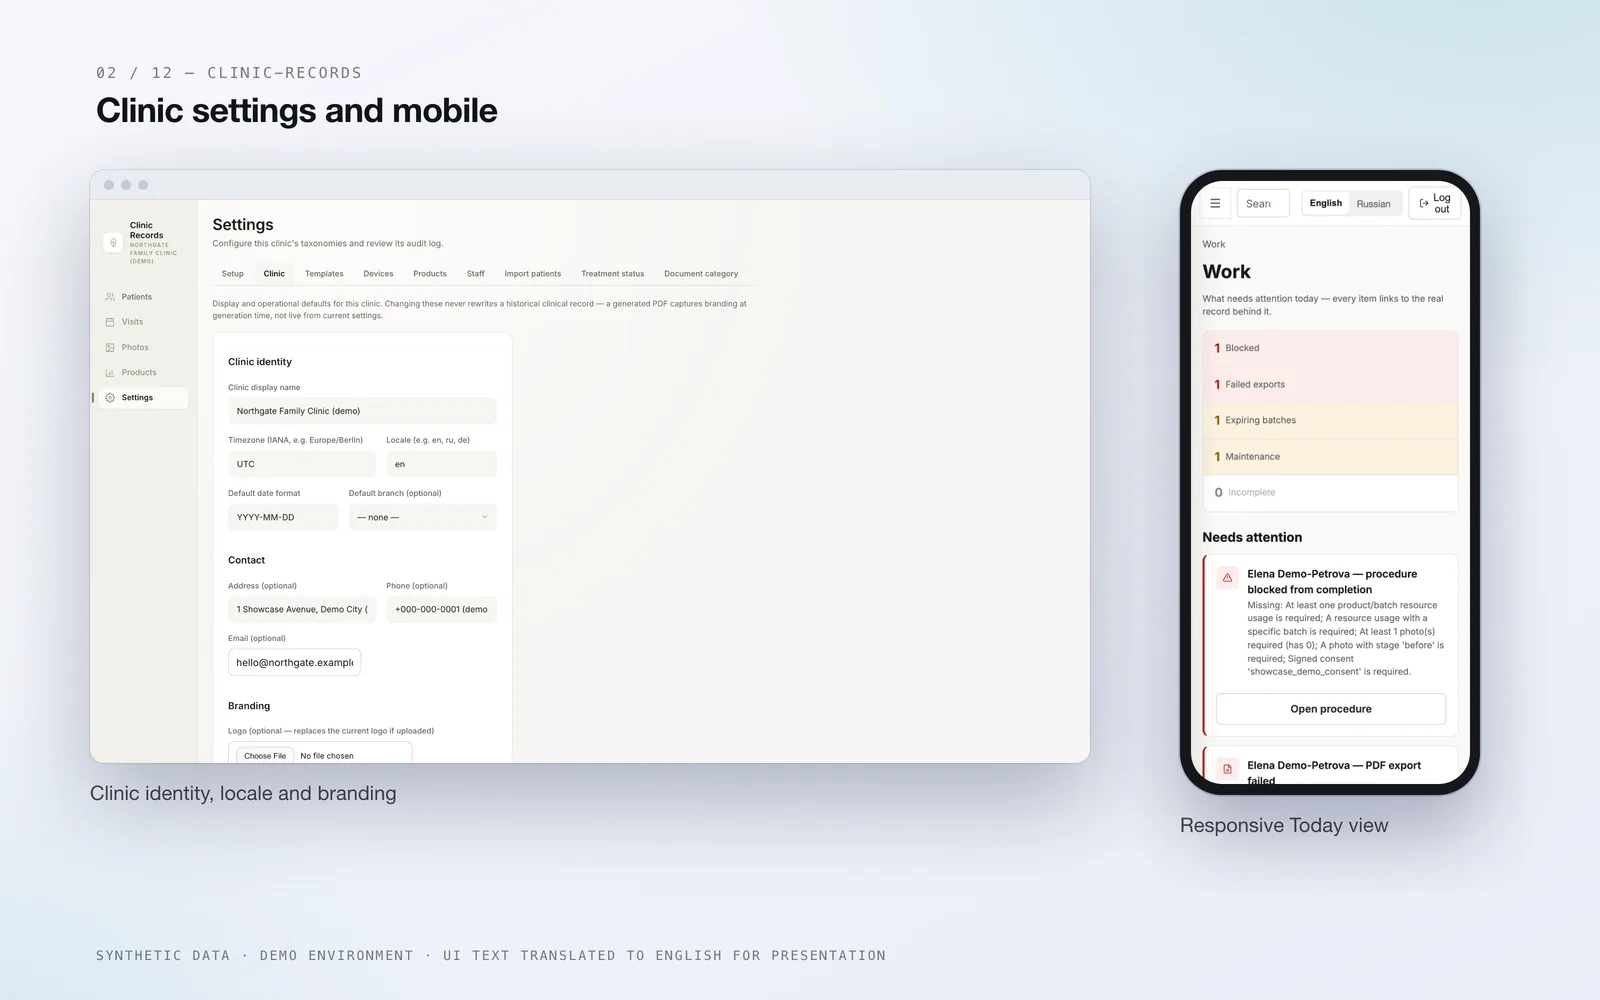
Klinikeinstellungen, Branding, CSV-Import und -Export von Patienten
Audit-Protokoll-Ansicht mit Filtern nach Akteur, Ereignis und Datum
Englische und russische Oberfläche sowie eine mobile Expo-App
Fähigkeiten im Code
Mandantentrennung durch PostgreSQL Row-Level Security
Rollen: Inhaber, Administrator, Behandler, mit Arztbezug für den Patientenzugriff
Löschung von Patientendaten nur durch die Inhaberin oder den Inhaber, bei erhaltenem Audit-Protokoll
Einmalige, gehashte Tokens für Einladungen und Passwort-Zurücksetzungen
Begrenzung von Anmeldeversuchen und datenbankgestützte, widerrufbare Sitzungen
Werkzeuge für Mandantenmigration und -export
Produktvorstellung
Das Produkt, Bildschirm für Bildschirm
Heute: was in der Klinik Aufmerksamkeit brauchtPatientenakte und VerlaufPersonalrollen und Audit-ProtokollKlinikeinstellungen und mobile Ansicht
Die Bildschirme stammen aus einer Demo-Umgebung mit synthetischen Daten. Der Oberflächentext wurde für die Präsentation ins Englische übersetzt; es handelt sich also um lokalisierte Kompositionen, nicht um unveränderte Screenshots. Alle gezeigten Patienten, Mitarbeitenden und Kliniken sind fiktiv.
So funktioniert es
Von der Eingabe zum Ergebnis
01
Mit dem beginnen, was Aufmerksamkeit braucht
Die Heute-Ansicht zeigt Behandlungen, die nicht abgeschlossen werden können, fehlgeschlagene Dokumentenexporte, bald ablaufende Chargen und Geräte in Wartung.
02
Die Behandlung dokumentieren
Eine Behandlung folgt einer von der Klinik definierten, versionierten Vorlage mit Abschluss-Checkliste und Zustandsautomat; Korrekturen behalten einen Änderungsverlauf.
03
Die Akte zusammenführen
Produkte, Chargen und Geräte, Einwilligungen und Behandlungsverläufe werden an die Patientenakte angehängt; klinische PDFs lassen sich exportieren.
04
Jede Klinik getrennt halten
Jede Klinik ist ein isolierter Mandant, durchgesetzt durch PostgreSQL Row-Level Security, und ein Audit-Protokoll hält Akteur, Ereignis und Datum fest.
Technischer Ansatz
Wie es technisch aufgebaut ist
Ein npm-Workspaces-Monorepo mit Next.js-15- und React-19-Webanwendungen, TypeScript, Drizzle ORM auf PostgreSQL 16 mit erzwungener Row-Level Security, Zod-Validierung, PDF-Erzeugung über einen Headless-Browser und einem Expo-React-Native-Client. Siebenundvierzig SQL-Migrationen entwickeln das Schema weiter, und umfangreiche Unit- und End-to-End-Tests begleiten den Code.
Next.js 15
React 19
TypeScript
Drizzle ORM
PostgreSQL 16 (row-level security)
Zod
Expo / React Native
Playwright
Vitest
Status und Grenzen
Was diese Seite behauptet – und was nicht
Eine Demonstrationsplattform, die nur mit synthetischen Mandanten gezeigt wird; sie ist nicht öffentlich gestartet und hat keine öffentliche URL.
Es wird keine Compliance- oder Zertifizierungsaussage getroffen, und weder klinische Nutzung im Echtbetrieb noch Kunden werden behauptet.
Sie hat keine Terminplanung und kein Berichtsmodul für Kliniken.
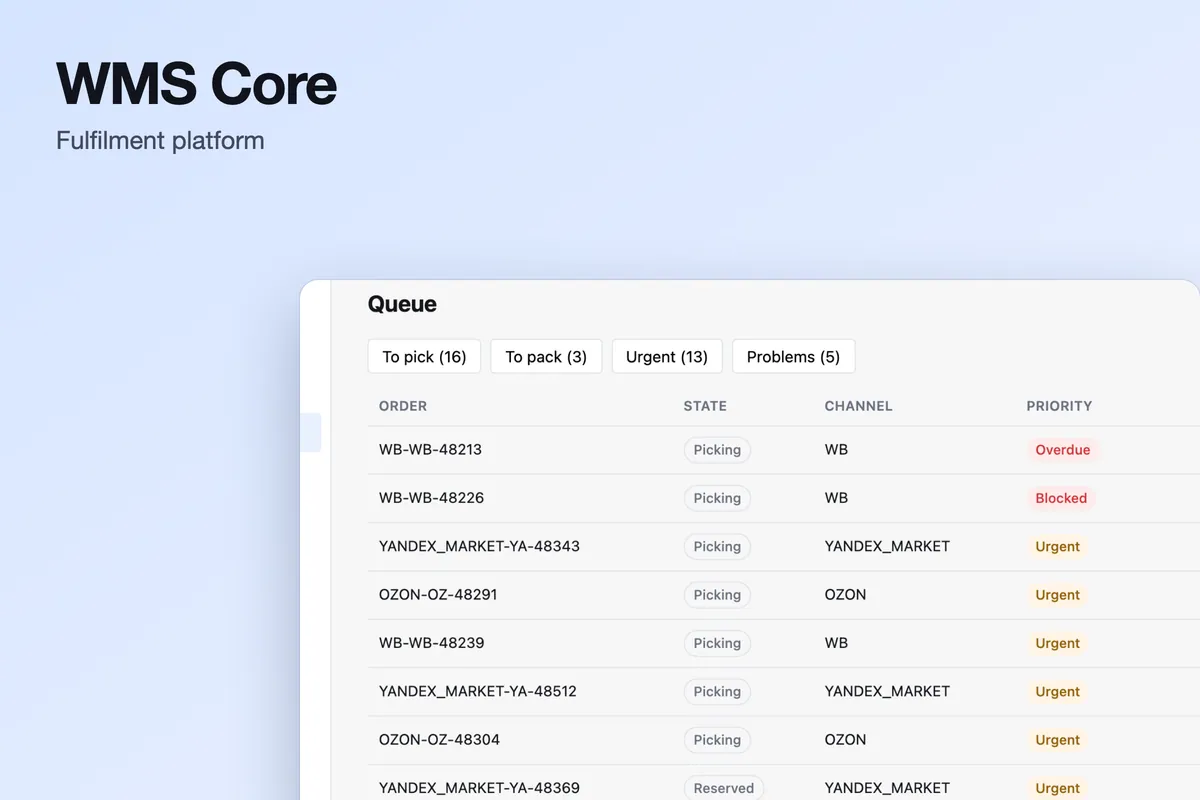
Eine verwahrungsorientierte Lagerverwaltungsplattform für Fulfillment mit mehreren Verkäufern, mit SLA-gesteuerter Auftragswarteschlange und Verkäuferportal.
Wareneingang, Bestand und Lagerplätze
Auftragswarteschlange mit SLA und Cut-off-Priorität
Verkäuferportal mit Bestand, Aufträgen und Rechnungen
Eigene Softwaregrundlage – kein Kunden-DeploymentFallstudie ansehen →
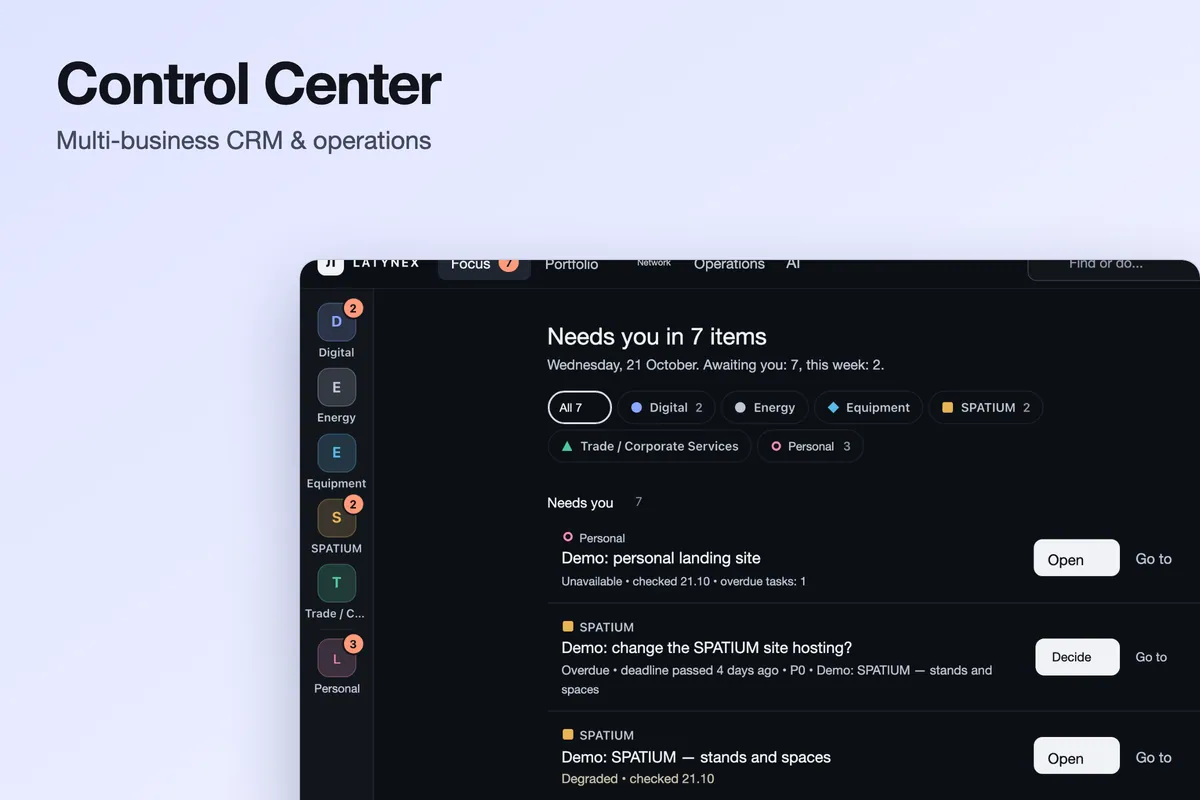
Eine modulare Betriebsplattform, die einer Person eine einzige Fokus-Warteschlange, Entscheidungen, Aufgaben, ein Portfolio und einen Lead-Eingang über mehrere Geschäftsbereiche hinweg bietet.
Fokus-Warteschlange, Entscheidungen und einheitliche Aufgaben
Portfolio und Lead-Eingang über alle Module
Operationsregister für Menschen und KI-Agenten
Eigenes Produkt – kein externes KundenprojektFallstudie ansehen →